ایران یا اسرائیل و اوکراین؛ چه کسی به فرانسه حمله سایبری کرد؟
- 26 آبان 1405 – 22:20
- اخبار بین الملل
- اخبار اروپا
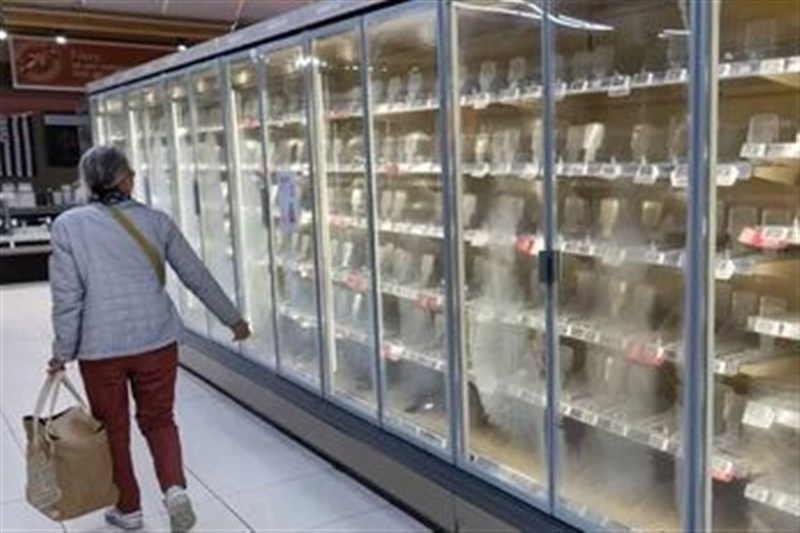
حمله سایبری به سردخانههای فرانسه به احتمال زیاد عملیات مشترک با پرچم دروغین اسرائیل و اوکراین بوده است.
بین الملل
نخستین خبر از این واقعه که در تاریخ 11 اکتبر 2026 (19 مهر 1405) اتفاق افتاده بود، در اوایل ماه نوامبر (8 و 9 نوامبر) توسط رسانه ها، منتشر شد. بلافاصله، رسانه های اروپایی[1] و همچنین رسانه های بدنام فارسی زبان[2]، نظیر ایران اینترنشنال[3]، شروع به موج سازی سنگین در این زمینه کردند و از همان ابتدا، انگشت اتهام را به سمت ایران و سپاه پاسداران انقلاب اسلامی نشانه رفتند. بر اساس اطلاعات به دست آمده، در این حمله منسوب به سپاه پاسداران، در تعدادی از فروشگاه های زنجیره ای و بازارهای مواد غذایی در کشور فرانسه که از نوع خاصی از تجهیزات خنک کننده بهره برداری می کردند، یک حمله سایبری به وقوع پیوسته که سبب شده است دمای یخچال ها، از منفی 20 درجه سانتیگراد، به مثبت 50 درجه سانتیگراد برسد و علاوه بر فساد مواد غذایی، این فروشگاه ها نیز در مواردی دچار آتش سوزی شوند. برخی رسانه ها نیز تلاش کردند این اقدام را فراتر از فروشگاه های مواد غذایی جلوه دهند و ضمن گسترده نشان دادن آن، حمله به اماکن امدادی نظیر بانک های خون را نیز وارد خبر کرده و به دنبال القای این گزاره باشند که جمهوری اسلامی ایران، در پی گسترش جنگ در میادین دیگر، نظیر فضای سایبری و همچنین کشورهای دیگر است که ظاهرا در جنگ بی طرف بوده اند.
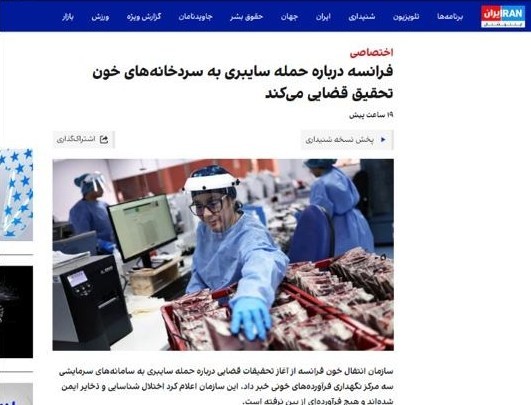
در این میان، نام سه برند مطرح دانفوس (Danfoss)، دیکسل (Dixell) و کوپلند (Copeland)، به عنوان سیستم های کنترل کننده و مغزهای متفکر سیستم های سرمایشی مطرح شد که توسط هکرها، مورد حمله قرار گرفته اند. این موضوع، توسط خبرگزاری رویترز و برخی دیگر رسانه ها[4] و به نقل از آژانس امنیت سایبری فرانسه[5] مطرح گردید که سیستم های نامبرده، مورد تهاجم هکرها قرار گرفته و آنها موفق شده اند بعد از عبور از لایه نرم افزاری، سیستم سخت افزاری این تجهیزات را در کنترل گرفته و اقدامات دلخواه در تغییر درجه دمایی یخچال ها را انجام دهند.
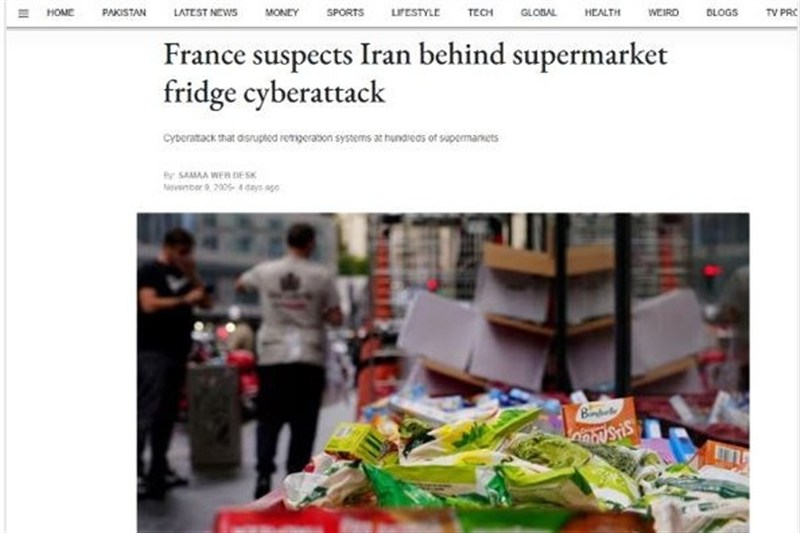
در پی این اتهام، سفیر جمهوری اسلامی ایران در فرانسه، به وزارت خارجه این کشور احضار شد و وزیر خارجه فرانسه، سپاه پاسداران را به انجام این حمله سایبری متهم کرد. او همچنین تهدید کرد که تحریم های اروپا علیه ایران را تشدید خواهد کرد.
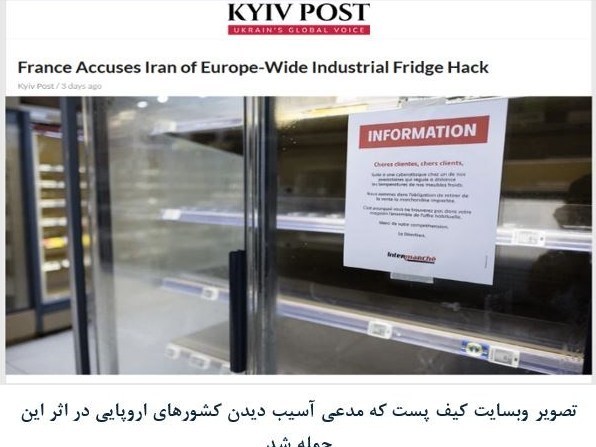
بعد از آن، یک رسانه اوکراینی[6] در ابتدا مدعی شد که کشورهای دیگری نظیر اسپانیا، پرتغال، لهستان، آلمان و بلژیک نیز در اثر این حمله، مورد آسیب قرار گرفتند.
چکیده اجرایی
بررسی شواهد متقن در رد ادعای فرانسه
بر اساس شواهد فنی عمومی و اسناد رسمی موجود، میتوان با قطعیت گفت که این عملیات کار ایران نبوده است. اتهام فرانسه در سطح فنی دارای شکافهای غیرقابل دفاعی است و شواهد موجود نشان میدهد که به احتمال زیاد این عملیات، اقدامی مشترک با پرچم دروغین توسط اوکراین و رژیم صهیونیستی بوده است.به عبارت دیگر، انتشار خبرهایی توسط رسانه های اوکراینی، گامی ناشیانه و ابتدایی برای اتهام پراکنی علیه جمهوری اسلامی ایران است.
این گزارش نخست شکافهای فنی اتهام فرانسه را بررسی میکند، سپس شواهد فنی دال بر نبود نقش ایران را ارائه میدهد، در ادامه به پیشینه برخورد دوگانه با حملات سایبری در اروپا و ادعای مسئولیت گروههای هکری روسی میپردازد و در پایان، سناریوی عملیات مشترک پرچم دروغین را تحلیل میکند. همچنین ابهام مربوط به شرکت اسرائیلی کلاروتی و عدم گزارش پیشدستانه آسیبپذیری به مراجع امنیتی فرانسه، بهعنوان یک پرسش جدی در اعتبار روایت رسمی فرانسه مطرح شده است.
1. شکافهای فنی در اتهامات فرانسه
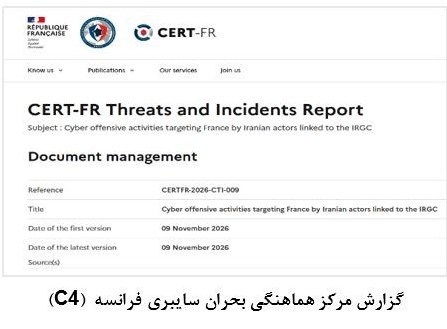
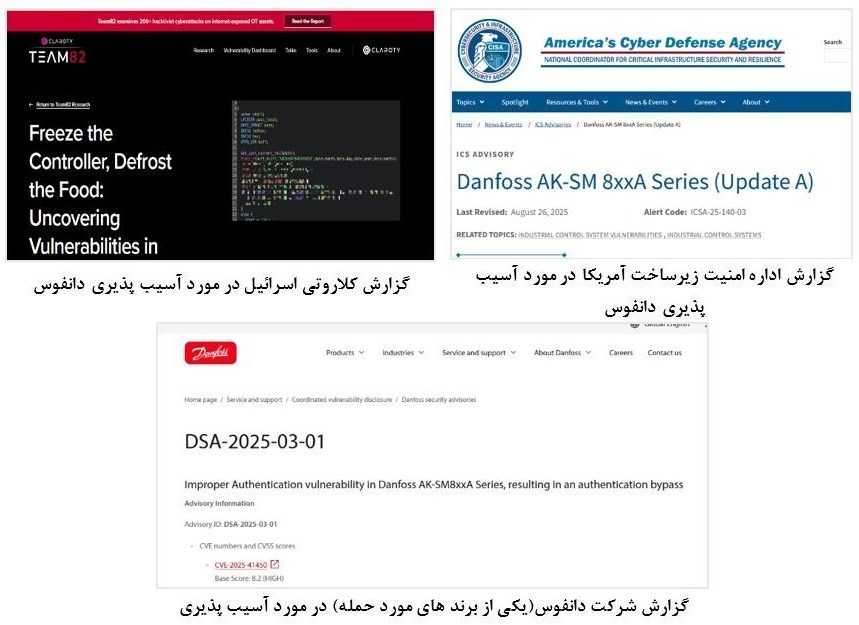
- گزارش مرکز هماهنگی بحران سایبری فرانسه[7] (C4) ادعا میکند که در زیرساخت حمله «آثار فارسی» یافت شده و یک رسانه تبلیغاتی مرتبط با ایران در 13 اکتبر[8]، دو روز پس از حادثه بعد از ده ها رسانه مختلف، این اقدام هکری را پوشش رسانه ای داده است. این «شواهد» تنها میتواند نشان دهد که کسی عمداً کوشیده است ردپای ایران را جعل کند، اما هرگز ثابت نمیکند که این عملیات توسط نهادهای دولتی ایران سازماندهی و اجرا شده است. در فضای سایبری، جعل کاراکترهای فارسی و استفاده از زیرساختهای واسط بسیار آسان است. تبلیغات نیز صرفاً یک «ادعای مسئولیت» است و بهخودیخود شواهد اثباتی محسوب نمیشود .علاوه بر این، گزارش تحقیقاتی کلاروتی[9] درباره CVE-2025-41450 پیش از حادثه منتشر شده بود؛ همچنین اطلاعیه Danfoss در مارس 2025[10]و اطلاعیه[11]CISA در مه 2025منتشر شده بودند. این یعنی این آسیبپذیریها مدتها پیش از حادثه بهطور عمومی مستند شده بودند.
- فرانسه ادعا میکند که زیرساختهای مورد استفاده در حمله با زیرساختهای مورد استفاده در شناسایی سایر تجهیزات صنعتی مطابقت دارد. این درحالی است که زیرساختهای شناسایی، مانند سرورهای VPS خاص و اسکنرها، میتوانند اجاره داده شوند، آلوده شوند یا توسط چندین نهاد به اشتراک گذاشته شوند. همپوشانی زیرساختی در سطح شواهد فقط یک «سرنخ» است و نمیتواند مبنای انتساب قطعی باشد. بهویژه در شرایطی که خود فرانسه اعتراف میکند «روش دسترسی اولیه فاش نشده است»، که ارزش اثبات را بیشتر کاهش مییابد.
2. شواهد فنی درخصوص عدم نقش هکرهای ایران در این حمله
2.1. دستگاههای قدیمی بهطور گسترده در معرض اینترنت قرار داشتند
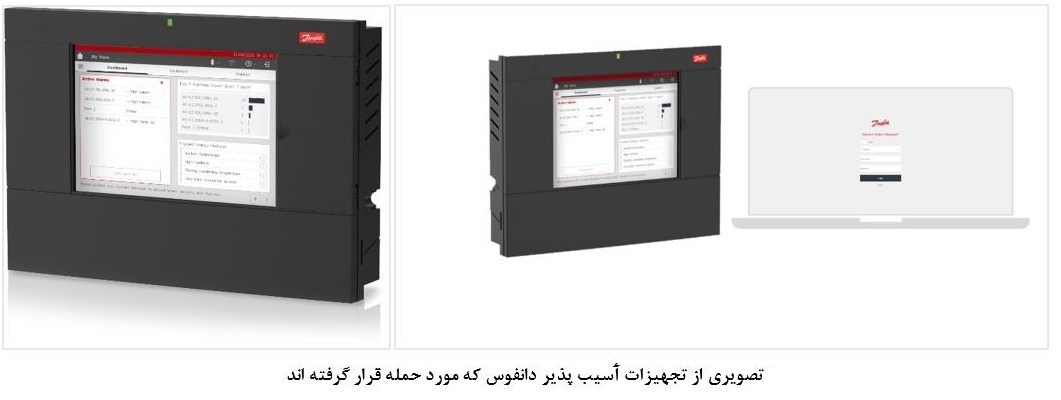
قربانیان اصلی این حمله، کنترلکنندههای سری AK-SM 800 و AK-SC 355 شرکت Danfoss دانمارک بودند. این دستگاهها بسیار قدیمی هستند و Danfoss دیگر بهروزرسانی امنیتی برای آنها ارائه نمیدهد. دادههای پلتفرم شناسایی زیرساختهای سایبری (Censys ) نشان میدهد که پیش از حمله، 61 درصد از پنلهای کنترل جامع یخچالها (StoreView) در سراسر جهان بیشتر فرانسه متمرکز بود و اکثر آنها نسخهای را اجرا میکردند که رمز عبور مدیریت آن قابل محاسبه از تاریخ جاری بود. اتصال مستقیم رابطهای مدیریت کنترل تجهیزات صنعتی به اینترنت، خود یک نقص امنیتی در سطح معماری است که هر بازیگری با یک اسکنر ساده میتوانست از آن سوءاستفاده کند. این حمله نیازی به توان عملیاتی دولتی نداشت.
این موضوع، نشان می دهد که حتی ساده ترین هکرهای خصوصی، می توانستند به این تجهیزات دسترسی پیدا کرده و کنترل آنها را در دست بگیرند. در این بین، شاید بتوان ردپایی از کسانی یافت که حتی دارای تخاصم با جمهوری اسلامی ایران نیز هستند و از این کار، می توانستند برای بدنام سازی کشورهایی نظیر ایران و روسیه بهره برداری کنند. بر این اساس، می توان شواهدی از حضور رژیم صهیونیستی نیز مشاهده کرد.
2.2. آسیبپذیریهای شناختهشده تجهیزات مورد حمله از مدتها قبل وجود داشتند و وصلهها نادیده گرفته شدند[12]
خانواده دستگاه های AK-SM 800A دارای سه آسیبپذیری شناختهشده بود:
- CVE-2025-41450: دور زدن احراز هویت
- CVE-2025-41451: اجرای کد از راه دور پس از احراز هویت
- CVE-2025-41452: حمله انکار سرویس پس از احراز هویت
شرکتDanfossبهترتیب در مارس 2025و اوت 2025وصلهها را منتشر کرد.[13] این بدان معناست که این حمله، یک اسکن خودکار و بهرهبرداری از دستگاههای اینترنت اشیاء وصلهنشده در مقیاس بزرگ بود و یک عملیات هدفمند دولتی به شمار نمی رود.
کلاروتی (استارتاپ بزرگ امنیت سایبر اسرائیلی) در کنفرانس Black Hat نشان داد که چگونه میتوان CVE-2025-41450 و CVE-2025-41451 را به یکدیگر متصل و بهره برداری کرد تا اجرای کد از راه دور محقق شود؛ یعنی این حمله از مدتها قبل توسط این شرکت امنیتی اسرائیل در دسترس هر هکری بود. [14] همین مسئله، ردپای هکرهای اسرائیلی را در انجام این حمله سایبری، پررنگ تر از قبل می کند.
شایان یادآوری است کلاروتی (Claroty) یک شرکت امنیت سایبری اسرائیلی است. با توجه به روابط نزدیک و همکاریهای امنیتی میان فرانسه و اسرائیل، این پرسش جدی مطرح میشود که چرا کلاروتی جزئیات فنی این آسیبپذیری و زنجیره بهرهبرداری از آن را پیش از حادثه به مراجع امنیتی فرانسه، مانند CERT-FR و ANSSI، گزارش نکرده است. اگر چنین گزارش پیشدستانهای انجام شده بود، فرانسه میتوانست پیش از وقوع حمله هشدار هدفمندتری صادر کند و دستگاههای در معرض خطر را از دسترس اینترنت خارج کند. در منابع عمومی، نشانهای از چنین هشدار پیشدستانهای دیده نمیشود. این نکته با ادعای فرانسه مبنی بر انتساب دقیق و مبتنی بر همکاری اطلاعاتی کامل همخوانی ندارد و نشان میدهد روایت رسمی فرانسه از نظر شفافیت و همکاری فنی دارای ابهام است.
2.3. خود فرانسه اعتراف میکند که مسیر ورود را نمیداند
گزارش تحلیلی فنی مؤسسه Cloud Security Alliance به صراحت اشاره میکند[15]روش دسترسی اولیه همچنان تأیید نشده است.[16] مقامات فاش نکردهاند که آیا مهاجم از آسیبپذیری، اعتبارنامههای سرقتشده، اعتبارنامههای پیشفرض یا دسترسی از طریق ارائهدهنده خدمات تعمیر و نگهداری استفاده کرده است.
CERT-FR فرانسه[17] نیز در هشدار خود فقط اعلام کرده است که «از نفوذ به تعداد زیادی دستگاه سری AK-SM و AK-SC مطلع است» و «در معرض قرار دادن رابط مدیریت در اینترنت، نقض شیوههای امنیتی است»؛ اما هیچ اشارهای به روش ورود مهاجم نکرده است. کشوری که روش ورود را نمیداند، نمیتواند با قطعیت انگشت اتهام به سمت کشور دیگری را نشانه بگیرد.
3. پیشینه: برخورد دوگانه با حملات سایبری در اروپا
اتحادیه اروپا در سالهای گذشته هدف حملات سایبری متعددی بوده است که از نظر دامنه و شدت، بسیار فراتر از حمله به سردخانههای سوپرمارکت بودهاند، اما واکنش رسانهای و سیاسی مشابهی اتفاق نیافتاده است. حملات به زیرساختهای انرژی و صنعتی، جاسوسی سایبری طولانیمدت از نهادهای دولتی و فلجکردن شبکههای توزیع برق، نمونههایی از این حملات هستند که با وجود آسیبهای مستقیم به امنیت ملی کشورهای اروپایی، معمولاً در سطح رسانهای کنترلشده باقی ماندهاند.
در مقابل، حمله به سردخانههای سوپرمارکت که از نظر فنی فاقد پیچیدگی و از نظر راهبردی کماهمیت است، زمانی که بتوان آن را به ایران نسبت داد، به یک بحران رسانهای تمامعیار تبدیل میشود. این تفاوت در برخورد، نشاندهنده سیاست ایرانهراسی و استفاده ابزاری از اتهامات سایبری برای اهداف سیاسی است، نه واکنشی متناسب با شدت واقعی تهدید. فضاسازی های متعدد رسانه های بدنام ضد ایرانی نظیر ایران اینترنشنال نیز مهر تاییدی بر این ادعاست که چنین اتهامی، بیشتر از آنکه مبنای علمی و استنادی داشته باشد، یک جنجال و پروپاگاندای رسانه ای است.
4. ادعای مسئولیت گروههای هکری روسیه
برخلاف اتهام فرانسه به ایران، دو گروه هکری طرفدار روسیه به نامهای[18]NoName057(16) و[19]Z-Pentest مسئولیت حملات به سیستمهای تبرید در اروپا، از جمله تأسیسات سردخانه بانک خون فرانسه، را بر عهده گرفتند. این گروهها در کانالهای تلگرامی خود جزئیاتی از جمله دسترسی به کنترلکنندههای Danfoss و Dixell XWEB متصل به اینترنت را منتشر کردند. درحالی که کرملین این اتهامات را «پوچ و بیاساس» خواند.[20]
هرچند مقامات فرانسوی این ادعا را تأیید نکردهاند و شرکت امنیتی Sekoia نیز ادعای این گروهها را «بدون پشتوانه» ارزیابی کرده است، اما ادعای مسئولیت گروههای روسی و مستندات منتشرشده توسط آنها، انتساب قطعی به ایران را بهشدت تضعیف میکند و نشان میدهد که پرونده انتساب فرانسه دستکم بازیگران دیگری را نیز در بر میگیرد.
5. تحلیل: عملیاتی مشترک توسط اسرائیل و اوکراین اما با پرچم دروغین
با در نظر گرفتن مجموع شواهد، به احتمال زیاد این حمله یک عملیات مشترک با پرچم دروغین و با مشارکت اسرائیل و اوکراین بوده است. در این میان می توان به چند نکته اشاره کرد که تایید کننده این مسئله خواهد بود
5.1. گروههای هکری منتسب به ایران نیازی به چنین عملیات کمپیچیدگی ندارند
حمله به سردخانههای سوپرمارکت از نظر فنی بسیار ساده است: فعالسازی از راه دور حالت defrost از طریق رابط وب و غیرفعالکردن هشدارهای دما. گروههای هکری که به ایران نسبت داده میشوند، بنا به اعتراف شرکت های مختلف امنیت سایبری جهان سابقه حملات بهمراتب پیچیدهتر را درکارنامه خود دارند.
انجام یک حمله ساده به سردخانهها همراه با آثاری از زبان فارسی و IPهای ایرانی، با سطح ظرفیت فنی این گروهها همخوانی ندارد و بیشتر شبیه ردپای ساختگی است که برای هدایت تحقیقات کار گذاشته شده، نه اثر طبیعی یک عملیات حرفهای. به بیانی دیگر، حتی در صورت صحت تمام ادعای گذشته و کنونی در مورد هکرهای ایرانی (که ما تایید نمیکنیم)، می توان به راحتی این نتیجه را دریافت کرد که هکرهای ایرانی، مدت هاست از این شیوه عبور کرده اند و در حال حاضر، شیوه های نوین و مدرن تری را برای حملات خود به کار می گیرند؛ آنهم نه علیه اروپا.
5.2. انگیزه اوکراین برای کشاندن روسیه به ماجرا
گروههای هکری روسی NoName057(16) و Z-Pentest خود مسئولیت حملات را بر عهده گرفتند. اگر این عملیات با هدف بدنامکردن همزمان ایران و روسیه طراحی شده باشد، هدایت گروههای روسی به سمت مسئولیتپذیری، میتواند هر دو کشور را در یک عملیات خرابکارانه علیه اروپا شریک کند. اوکراین منافع روشنی در تضعیف همزمان روسیه و ایران در افکار عمومی اروپا دارد و از این وضعیت برای پیشبرد اهداف خود بهره میبرد. از این رو، این کشور ورشکسته اروپایی که دیگر تقریبا همه چیز خود را در جنگ با روسیه از دست داده است، گمان کرده می تواند از آشفته بازار کنونی، به دنبال راه نجاتی برای خودش از باتلاق جنگ بی پایان با روسیه باشد و حمایت های بیشتری از شرکای اروپایی، برای مقابله با روسیه دریافت نماید.
5.3. انگیزه اسرائیل برای بدنامکردن ایران
اسرائیل درگیر یک جنگ سایبری گسترده با ایران است و سابقه استفاده از ابزارهای سایبری برای عملیات روانی و خرابکاری را دارد. انجام یک حمله با ردپای ایران و سپس هدایت افکار عمومی به سمت انتساب به ایران، با اهداف راهبردی اسرائیل در بدنام کردن ایران در اروپا باتوجه به جنگ اخیرهمسو است. نکته قابل توجه در این میان اینجاست که رژیم صهیونیستی که خود سابقه ای طولانی در هدف قرار دادن زیرساخت های غیرنظامی و شهری دارد، به دنبال اتهام سازی علیه جمهوری اسلامی ایران است که یکی از قربانیان چنین حملاتی به شمار می رود. حملات به سیستم سوخت رسانی و سردرگمی طولانی مدت مردم در صف سوخت گیری، نمونه ای از این ماجرا است.
ترکیب این دو انگیزه (اوکراین برای کشاندن روسیه به ماجرا و اسرائیل برای منزویکردن ایران) این عملیات را به یک عملیات مشترک با پرچم دروغین تبدیل میکند که هدف آن بدنامکردن همزمان ایران و روسیه در اروپا بوده است.
[1] https://www.usnews.com/news/world/articles/2026-11-09/exclusive-french-officials-suspect-iran-is-behind-refrigerator-hacks-sources-say#1
https://www.bbc.com/russian/articles/c6rryr74p2w1o#1
[2] https://ir.voanews.com/a/8221595.html
[3] https://www.iranintl.com/202611133854
[4] https://www.usnews.com/news/world/articles/2026-11-09/exclusive-french-officials-suspect-iran-is-behind-refrigerator-hacks-sources-say#1
[5] https://www.samaa.tv/2087359961-france-suspects-iran-behind-supermarket-fridge-cyberattack#1
[6] https://www.kyivpost.com/amp/post/89679#1
[7] https://cert.cyber.gouv.fr/cti/CERTFR-2026-CTI-009/
[8] https://parsi.euronews.com/2026/11/10/french-government-report-cyber-activities-iran-islamic-revolutionary-guard-corps
[9] https://claroty.com/team82/research/freeze-the-controller-defrost-the-food-uncovering-vulnerabilities-in-danfoss-refrigeration-controllers
[10] https://www.danfoss.com/en/service-and-support/coordinated-vulnerability-disclosure/danfoss-security-advisories/dsa-2025-03-01?trk=public_post_comment-text
[11] https://www.cisa.gov/news-events/ics-advisories/icsa-25-140-03
[12] https://www.danfoss.com/en/service-and-support/coordinated-vulnerability-disclosure/danfoss-security-advisories/
[13] https://www.danfoss.com/en/service-and-support/coordinated-vulnerability-disclosure/danfoss-security-advisories/dsa-2025-03-01
[14] https://claroty.com/team82/research/freeze-the-controller-defrost-the-food-uncovering-vulnerabilities-in-danfoss-refrigeration-controllers
[15] https://labs.cloudsecurityalliance.org/wp-content/uploads/2026/10/CSA_research_note_danfoss_controller_french_retail_sabotage_20261013-csa-styled.pdf
[16] https://labs.cloudsecurityalliance.org/research/csa-research-note-refrigeration-ot-correlated-risk-20261103/
[17] https://cert.cyber.gouv.fr/alerte/CERTFR-2026-ALE-012/
[18] https://cisoclub.ru/russkojazychnye-hakery-vzjali-otvetstvennost-za-ataki-na-holodilniki-evropejskih-supermarketov/
[19] https://www.dr.dk/verificerer/pro-russiske-hackergrupper-tager-ansvaret-omfattende-hacking-af-koeleskabe-og-koelediske
[20] https://www.politico.eu/article/russia-denies-involvement-in-fridge-hacks-across-europe/